
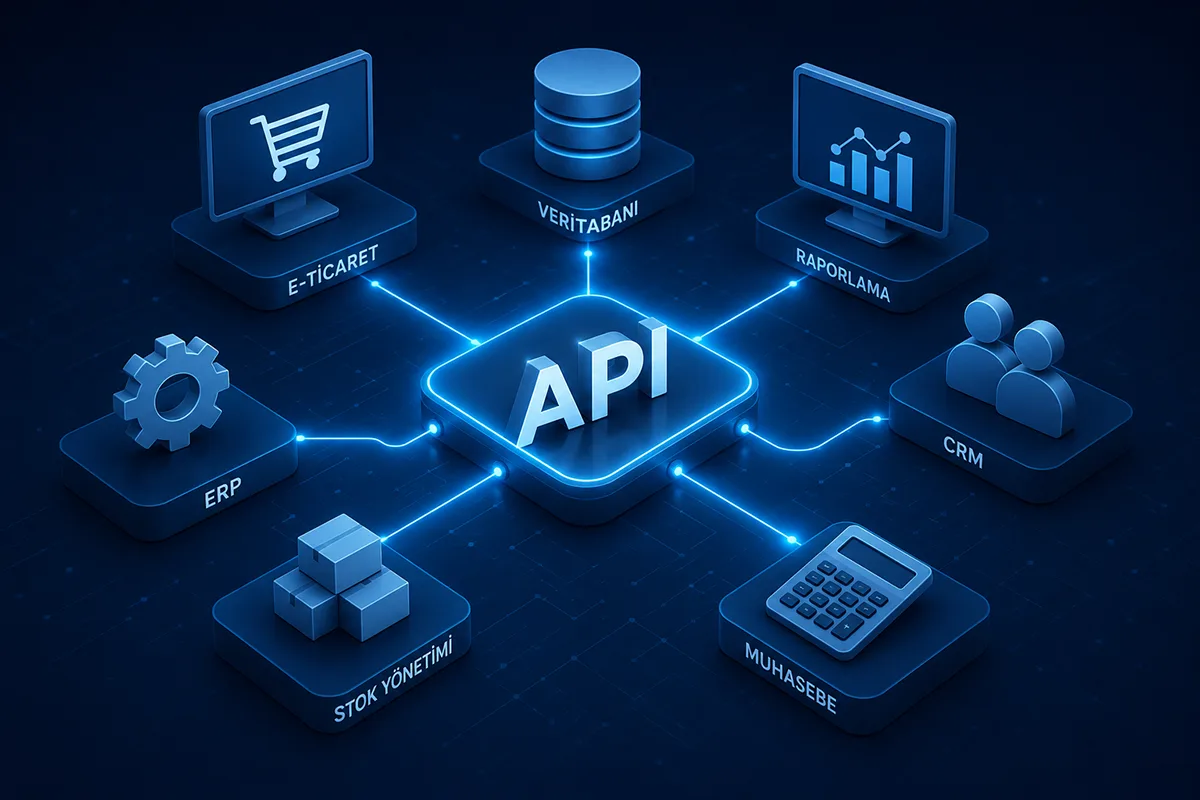
Bir sipariş e-ticaret sitesine düşer, biri onu ERP’ye elle girer, bir başkası kargo firmasının paneline adresi kopyalar, muhasebe de faturayı ayrıca keser. Aynı bilgi dört kez yazılır ve her seferinde bir hata ihtimali doğar. API entegrasyonu bu zinciri otomatik hâle getirir: Sistemler birbirine veriyi doğrudan, tanımlı bir dil üzerinden iletir. Ancak birbirine bağlanan her sistem, yeni bir kapı da açar. Bu yazıda API entegrasyonunun ne olduğunu, nasıl planlanması gerektiğini ve güvenli tutmak için uyulması gereken ilkeleri anlatıyoruz. Unna’nın entegrasyon hizmetini web tasarım ve yazılım sayfamızda bulabilirsiniz.
API nedir, entegrasyon ne demektir?
API (Application Programming Interface, uygulama programlama arayüzü), bir yazılımın başka yazılımlara hangi veriyi, hangi kurallarla verdiğini ve hangi işlemleri yaptırdığını tanımlayan arayüzdür. Bir kargo firmasının API’si, "şu adrese gönderi oluştur" ya da "bu gönderinin durumu ne" gibi isteklere cevap verir. Günümüzde web API’lerinin büyük çoğunluğu HTTPS üzerinden çalışır ve veriyi JSON biçiminde taşır.
API entegrasyonu ise iki ya da daha fazla sistemi bu arayüzler üzerinden birbirine bağlamaktır. Bir işletmede sık görülen örnekler şunlardır:
- E-ticaret siparişlerinin ERP’ye otomatik aktarılması, stok bilgisinin ERP’den siteye geri dönmesi
- Kargo gönderisinin otomatik oluşturulması ve takip numarasının müşteriye iletilmesi
- Faturaların e-fatura hizmet sağlayıcısına otomatik gönderilmesi
- Bayilerin sipariş portalının merkezdeki ERP ile konuşması
- CRM’deki teklif bilgisinin ERP’deki cari hesapla eşleşmesi
Entegrasyon işletmeye ne kazandırır?
En görünür kazanç, elle veri girişinin azalmasıdır. Ama asıl fayda, verinin tek bir doğru kaynaktan akmasıdır. Stok ERP’de değiştiğinde site de aynı stoku gösterir; müşteri adresi bir kez girilir ve her yerde aynıdır. Sipariş, sevkiyat ve fatura arasındaki gecikme kısalır, ay sonunda "hangi rakam doğru" tartışması azalır.
Bununla birlikte her süreç entegrasyon gerektirmez. Ayda birkaç kez yapılan bir aktarım için karmaşık bir entegrasyon kurmak, bakım yükünü kazançtan fazla artırabilir. İyi bir entegrasyon projesi, hangi akışın gerçekten otomatikleşmesi gerektiği sorusuyla başlar.
Planlama: kod yazmadan önce
Entegrasyon projelerinin çoğu teknik değil, tanım eksikliği yüzünden zorlanır. Kod yazmadan önce şu soruların cevabı yazılı olmalıdır:
- Hangi veri, hangi yönde akıyor? Sipariş siteden ERP’ye, stok ERP’den siteye gibi.
- Hangi sistem hangi veride esas? Aynı veri iki yerde değiştirilebiliyorsa, çakışmada hangisinin geçerli olacağı belli olmalıdır.
- Ne sıklıkla? Anlık mı, birkaç dakikada bir mi, gece toplu mu?
- Hata olursa ne olacak? Karşı sistem cevap vermezse sipariş kaybolmamalı, sıraya alınıp tekrar denenmelidir.
- Kim takip edecek? Başarısız aktarımlar kime, nasıl bildirilecek?
Güvenli API entegrasyonunun ilkeleri
Web uygulama güvenliği üzerine çalışan OWASP topluluğu, API’lere özgü en yaygın riskleri "OWASP API Security Top 10" listesinde toplar. 2023 listesinin ilk sırasında nesne düzeyinde yetkilendirme hatası yer alır: Bir kullanıcının, istekteki numarayı değiştirerek başka bir müşterinin siparişini ya da faturasını görebilmesi. Aşağıdaki ilkeler bu ve benzeri risklerin önemli kısmını kapatır.
Kimlik doğrulama ve yetkilendirme
API’ye gelen her istek, kimden geldiği doğrulanarak karşılanmalıdır. Kimliğin doğrulanması yetmez; her istekte o kullanıcının ya da sistemin istenen kayda erişim yetkisi olup olmadığı ayrıca kontrol edilmelidir. Bayi portalındaki bir bayi, yalnızca kendi siparişlerini görebilmelidir.
En az yetki
Bir entegrasyon hesabına yalnızca işi için gereken yetkiyi verin. Stok bilgisini okuyan bir entegrasyonun fiyat değiştirme ya da kayıt silme yetkisi olmamalıdır.
Anahtar ve şifre yönetimi
API anahtarları ve şifreler kaynak kodunun içine, e-postaya ya da ortak bir belgeye yazılmamalıdır. Güvenli bir kasada tutulmalı, belirli aralıklarla ve işten ayrılan bir çalışandan sonra değiştirilmelidir. Ayrıcalıklı şifrelerin nasıl yönetileceğini kimlik ve erişim yönetimi sayfamızda anlattık.
Şifreli iletişim
Tüm trafik HTTPS üzerinden taşınmalıdır. Şirket içindeki bir ERP’nin API’si internete açılacaksa, doğrudan açmak yerine yalnızca belirli IP adreslerine izin vermek, VPN ya da bir ara katman kullanmak daha güvenlidir. Bu erişimin güvenlik duvarı tarafını ağ güvenliği sayfamızda anlattık.
Girdi doğrulama ve kaynak sınırı
API’ye gelen her veri, beklenen biçimde olup olmadığı kontrol edilerek işlenmelidir. Tek bir istemcinin sistemi aşırı istekle meşgul etmesini önlemek için istek sayısı sınırlandırılmalıdır.
Envanter
Hangi API’lerin yayında olduğunu, hangi sürümlerin hâlâ açık durduğunu bilin. Unutulmuş eski bir test uç noktası, güncel ve korunan bir API’den daha kolay hedeftir. OWASP listesi de envanter yönetimindeki eksikliği ayrı bir risk olarak sayar.
Dış API’lere de körü körüne güvenmeyin
Bir iş ortağının API’sinden gelen veri de doğrulanmalıdır. Karşı taraf ele geçirilirse, onun gönderdiği veri sizin sisteminize zarar verebilir.
Kayıt, izleme ve hata yönetimi
Çalışan bir entegrasyon görünmezdir; durduğu an ise çoğu zaman bir müşteri şikâyetiyle fark edilir. Bunu önlemek için her entegrasyonda şunlar bulunmalıdır:
- Her isteğin ve cevabın zaman, kaynak ve sonuç bilgisiyle kayıt altına alınması; şifre ve kişisel verinin kayıtlara yazılmaması
- Başarısız aktarımların sıraya alınıp otomatik olarak yeniden denenmesi
- Belirli sayıda denemeden sonra sorumlu kişiye uyarı gönderilmesi
- Aynı siparişin iki kez aktarılmasını önleyen bir kontrol
Kayıt tutmanın genel mantığını loglama nedir yazımızda anlattık. Entegrasyonun taşıdığı veri kişisel veri içeriyorsa, aktarımın kapsamı ve saklama süresi KVKK açısından da ele alınmalıdır.
Unna ile API entegrasyonu
- Önce dinleriz. Kullandığınız sistemleri, elle yapılan aktarımları ve en çok zaman kaybettiren akışları birlikte çıkarırız.
- Birlikte planlarız. Veri akışını, esas sistemi, sıklığı ve hata senaryolarını kod yazmadan önce yazılı hâle getiririz.
- Geliştirir ve test ederiz. Entegrasyonu önce test ortamında, gerçek senaryolarla dener; yetkilendirme ve hata durumlarını ayrıca kontrol ederiz.
- Yanınızda kalırız. Entegrasyonu izler, karşı sistemlerdeki değişikliklere göre günceller, yeni ihtiyaçlarla birlikte geliştiririz.
Elle yürüyen bir veri aktarımını otomatik hâle getirmek istiyorsanız bize ulaşın; hangi akıştan başlamanın mantıklı olduğunu birlikte değerlendirelim.

